

Introducere: de ce în 2026 revizuirea codului — este un “accelerator”, nu o “ceremonie”
Revizuirea codului este adesea percepută ca un ritual obligatoriu: “cineva trebuie să verifice PR înainte de a fi fuzionat”. În practică, revizuirea — este una dintre cele mai ieftine modalități de a reduce defectele în producție, de a menține arhitectura în limite și de a nu plăti dobânzi pentru datoria tehnică. Și, de asemenea — de a accelera dezvoltarea, dacă procesul este configurat corect.
În 2026, sarcina asupra echipelor crește: lansările sunt mai frecvente, stiva este mai complexă, dependențele sunt mai multe, iar timpul pentru “reconsiderare” — mai puțin. Prin urmare, procesul de revizuire a codului încetează să fie doar o verificare a sintaxei. Este un control al calității, o disciplină a arhitecturii și un element de gestionare a riscurilor. În proiectele în care revizuirea codului în echipă este bine organizată, stilul se aliniază mai repede, există mai puține regresii “ascunse”, onboarding-ul este mai simplu, iar costul modificărilor este mai mic.
În același timp, revizuirea codului poate fi ușor transformată într-un obstacol: observații nesfârșite, corespondențe cu 60 de comentarii, “refă totul”, blocări fără acorduri, revizuire doar de dragul revizuirii. Mai jos — reguli pentru revizuirea codului și practici specifice pe care echipa RUSO le folosește și care se pot scala la diferite tipuri de proiecte.
1) Ce anume încercăm să rezolvăm în revizuirea codului: obiective și limite
Înainte de a scrie un checklist pentru revizuirea codului, este important să ne înțelegem asupra scopului revizuirii. De obicei, obiectivele sunt următoarele:
- Reducerea defectelor și regresiilor (logica, cazuri limită, erori de integrare).
- Controlul lizibilității și întreținerii (codul clar este mai ieftin de întreținut).
- Susținerea principiilor arhitecturale (limitele modulelor, dependențe, contracte).
- Securitate și reziliență (validare, drepturi de acces, secrete, erori).
- Standarde unificate (stil, denumire, structură de proiect).
- Învățare și schimb de practici (este deosebit de important pentru creșterea mid-level/junior).
Limitele revizuirii trebuie de asemenea definite, altfel procesul se degradează:
- Revizuirea — nu este locul pentru “reinventarea produsului” (dacă cerințele nu s-au schimbat).
- Revizuirea — nu este “rescrierea după gustul propriu”, dacă codul respectă standardele echipei.
- Revizuirea — nu este o înlocuire pentru teste, lintere și analiza statică: acestea sunt niveluri diferite de control.
Principiul cheie: revizuirea trebuie să prindă ceea ce nu prind verificările automate, și să ia decizii acolo unde contextul este important (arhitectură, riscuri, lizibilitate, securitate).
2) PR bun — jumătate dintr-o revizuire de succes: cum să pregătești modificările
În majoritatea echipelor, factorul principal “dureros” — nu este revizorul, ci calitatea PR-ului inițial. Dacă PR-ul este prea mare, fără context, fără teste, fără structură — revizuirea se transformă într-o investigație.
2.1. Dimensiunea PR-ului: “pachete mici” câștigă
Practica echipei RUSO: menține PR-urile cât mai mici posibil, fără a distruge sensul. Cu cât PR-ul este mai mic:
- cu atât mai mică este sarcina cognitivă,
- cu atât mai rapidă este revizuirea,
- cu atât mai mică este probabilitatea de a rata un defect.
Orientare: nu “N linii”, ci “o idee”. Un PR — o sarcină/ipoteză/modificare a contractului.
2.2. Descrierea PR: ce trebuie să fie întotdeauna
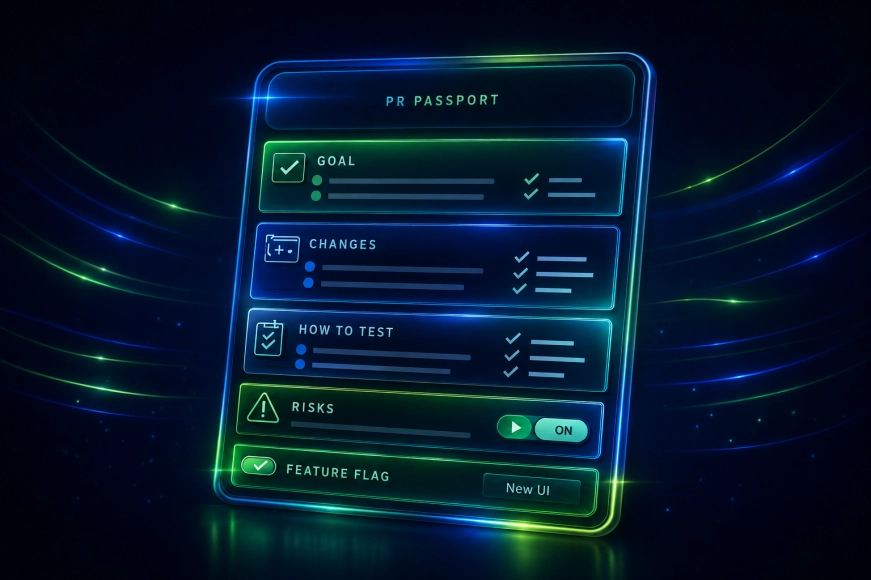
Minim:
- ce s-a schimbat (1–3 puncte),
- de ce (context/link către sarcină),
- cum să verifici (pași),
- riscuri (ce ar putea să se strice),
- capturi de ecran/video pentru UI,
- migrații/steaguri pentru backend.
Este un pas simplu, dar economisește ore.
2.3. “Gating” automatizat până la revizuire
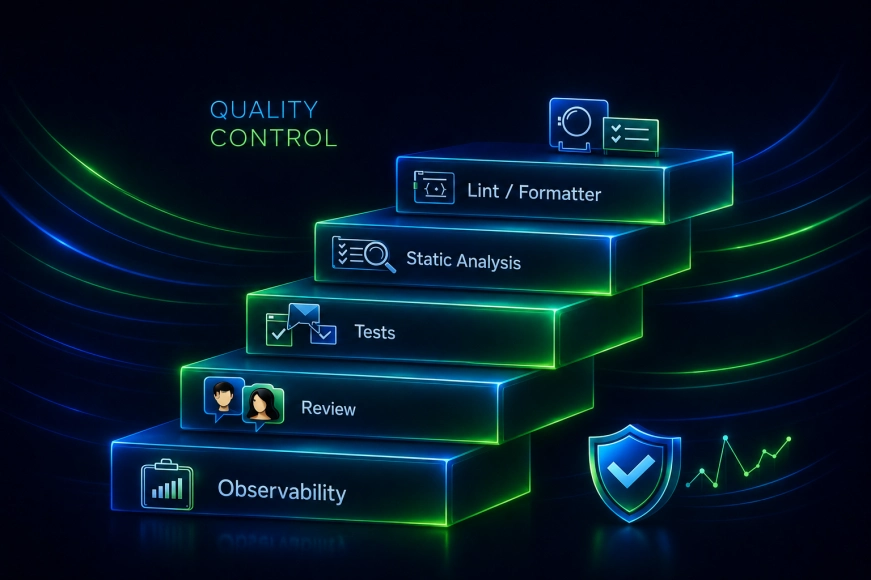
Ceea ce poate fi verificat de mașină — verificăm cu mașina:
- formatter,
- linter,
- tipizare,
- teste unitare/integrate,
- verificarea migrațiilor,
- scanare de securitate,
- compunere.
Revizorul trebuie să acorde atenție sensului și arhitecturii, nu spațiilor și importurilor.
3) Roluri și responsabilități: cine, ce și când verifică
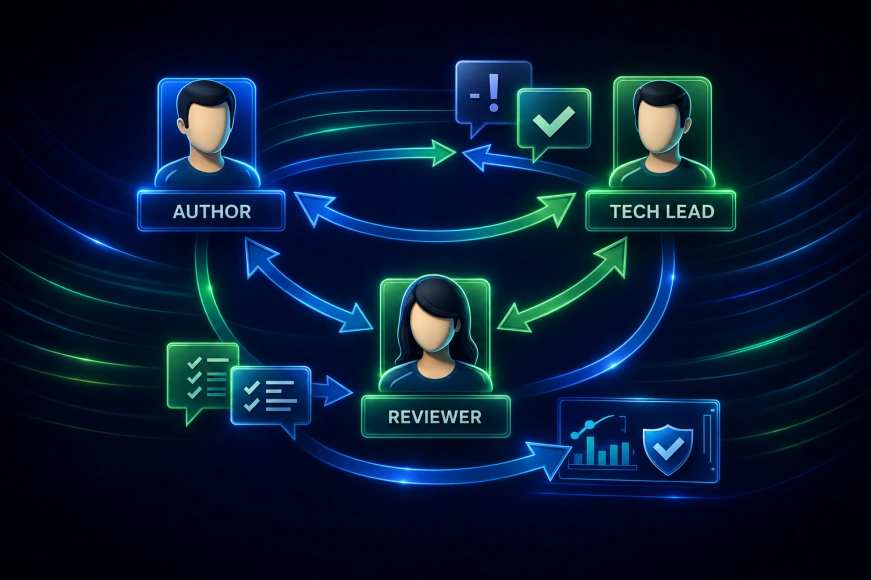
Revizuirea codului începe să funcționeze stabil când rolurile sunt clare.
- Autor PR este responsabil pentru context, teste, descriere clară și pregătire pentru revizuire.
- Revizor este responsabil pentru calitatea soluției finale și riscurile (nu pentru “perfectiune”).
- Tech Lead/Arhitect (dacă este necesar) — pentru limitele arhitecturale și deciziile strategice.
- QA/Testare automată — pentru acoperirea scenariilor acolo unde este parte din proces.
Practica “două niveluri”:
- Revizuire rapidă (10–20 minute): probleme evidente, riscuri, direcție.
- Revizuire profundă (după necesitate): module critice, securitate, performanță.
Și încă un lucru: revizuirea — este un serviciu în cadrul echipei. Este normal să ai SLA:
- “a răspunde la revizuire în termen de X ore în timpul programului de lucru”,
- “a nu lăsa PR fără mișcare”.
Aceasta reduce drastic “inactivitatea” sarcinilor.
4) Standarde de revizuire: cum să scrii comentarii pentru a accelera, nu a distruge motivația
Cele mai bune practici de revizuire a codului în echipă — nu este doar despre cod, ci și despre comunicare.
4.1. Marcați tipul comentariului
Accelerează foarte mult analiza:
- Blocat — nu se poate fuziona (eroare, securitate, regresie, contract).
- Sugestie — îmbunătățire (citibilitate, stil, microoptimizare).
- Întrebare — clarificare (de ce așa, există un scenariu).
- Nit — detaliu (dacă echipa permite, dar să nu abuzeze).
4.2. Criticați soluția, nu persoana
Formulări:
- “În acest loc riscul N din cauza X” în loc de “Ai greșit”.
- “Propun varianta A, pentru că…” în loc de “Refă”.
4.3. Să discutăm despre “calea spre soluție”
Observațiile fără propuneri generează adesea corespondență. Mai bine:
- să indicăm o alternativă,
- să dăm un exemplu,
- să ne referim la standardul/ghidul proiectului.
5) Lista de verificare pentru revizuirea codului: la ce să ne uităm în primul rând
Pentru ca revizuirea codului să fie uniformă în diferite echipe, este necesară o listă de verificare. Dar aceasta trebuie să fie scurtă și “vie”.
5.1. Logica și corectitudinea
- au fost luate în considerare cazurile extreme,
- sunt corecte condițiile,
- nu există valori ascunse „magice”,
- erorile sunt procesate corect.
5.2. Arhitectura și limitele
- nu sunt încălcate dependențele modulelor,
- nu „scapă” detalii ale implementării în exterior,
- nu sunt amestecate straturile (UI/domeniu/infrastructură),
- nu creăm o nouă datorie tehnică pentru viteză.
5.3. Testabilitate
- există teste acolo unde riscul este mare,
- poate fi testat local,
- nu a complicat codul astfel încât să nu poată fi acoperit.
5.4. Performanță și resurse
- N+1 cereri,
- renderizări inutile,
- operațiuni grele pe calea rapidă,
- caching.
5.5. Securitate
- validarea datelor de intrare,
- drepturi de acces,
- scurgeri de informații,
- funcționarea corectă cu PII.
6) Două decizii cheie care determină eficiența revizuirii
Mai jos — două “puncte slabe”, unde echipele pierd cel mai des viteză. Pentru aceste blocuri vom adăuga tabele.
6.1. Ce să considerăm “blocant”, iar ce — “recomandare” (tabel)
Dacă nu există o înțelegere, totul devine blocant — și revizuirea încetinește lansările.
Tabelul 1. Clasificarea observațiilor în revizuirea codului
|
Tip de observație |
Când aplicăm |
Exemplu |
Stare |
|
Blocker (obligatoriu) |
riscuri de regresie/securitate/contract |
a rupt API-ul contract, nu există gestionarea erorilor, vulnerabilitate |
Fuzionarea interzisă |
|
Înalt |
risc mare de suport/architectură |
dependența stratului UI de DB, creșterea datoriei tehnice într-un loc critic |
De obicei, blocator prin acord |
|
Mediu |
îmbunătățirea lizibilității/structurii |
funcție lungă, nume neclare |
Nu blochează, dacă termenele sunt strânse |
|
Scăzut / Nit |
cosmetică |
formatare, ordinea importurilor (dacă nu există autoformator) |
Nu blochează |
Poziția echipei noastre: blocările trebuie să fie doar lucruri care cresc cu adevărat riscul sau costul modificărilor. Restul — propuneri care pot fi incluse în datoria tehnică/backlog.
6.2. Modelul de revizuire: “un revizor” sau “o pereche de revizori”, și unde să conectăm AI (tabel)
Acum echipele folosesc din ce în ce mai mult instrumente AI ca asistent: pentru a evidenția problemele potențiale, a propune cazuri de testare, a verifica stilul, a găsi locuri “periculoase”. Dar aceasta nu este o înlocuire pentru un revizor experimentat — mai ales în arhitectură și contextul produsului.
Tabelul 2. Compararea modelelor de revizuire
|
Model |
Avantaje |
Dezavantaje |
Unde se potrivește |
|
1 revizor |
rapid, ieftin |
riscul „zonelor oarbe“ |
modificări tipice, stil de cod matur |
|
2 revizori (roluri diferite) |
prinde mai bine arhitectura/perf/ securitate |
mai mult timp |
module critice, API publice |
|
Revizuire + asistent AI |
accelerează găsirea problemelor tipice, ajută cu testele și stilul |
poate greși fără context |
echipe mari, lansări frecvente |
|
“Rotarea revizorilor” |
încărcare uniformă, creșterea echipei |
este nevoie de controlul calității |
echipele de produs 6+ persoane |
Practica echipei RUSO: conectăm AI-asistentul ca “primul filtru”, iar decizia finală — este a omului. Este deosebit de important: modificările arhitecturale și gestionabilitatea datoriei tehnice nu vor fi evaluate de AI fără cunoașterea sistemului dumneavoastră.
7) Metrici de revizuire: ce putem măsura cu adevărat pentru a îmbunătăți procesul
Măsurătorile sunt necesare nu pentru a controla oamenii, ci pentru a optimiza procesul. Metrici utile:
- Timpul până la prima revizuire: cât timp așteaptă PR primul răspuns.
- Timpul până la îmbinare: cât timp trăiește PR de la deschidere până la îmbinare.
- Dimensiunea PR: volumul mediu de modificări (ca indicator al divizării sarcinilor).
- Procentul “retururilor”: câte PR necesită refaceri serioase.
- Defecte după îmbinare: bug-uri legate de modificări.
Important: metricile fără context sunt dăunătoare. De exemplu, “îmbinăm repede” poate însemna “verificăm prost”. Prin urmare, metricile trebuie discutate în retro, nu transformate în KPI.
8) Tipuri de antipattern-uri: cum se strică revizuirea codului (și cum se repară)
- “PR pe 2000 de linii” → a împărți, a extrage refactorizarea separat, a introduce limite.
- “Revizuirea ca o competiție a ego-ului” → a introduce reguli pentru comentarii, etichetarea priorităților.
- “Revizuirea doar pe stil” → a automatiza stilul, a lăsa oamenilor sensul.
- “Făcând merge fără zgomot” → standard minim: descriere, teste, checklist.
- “Blocaje eterne” → SLA pentru răspunsuri, rotația revizorilor, feronerie de revizuire.
De obicei, sunt suficiente 2–3 acorduri pentru ca procesul să devină semnificativ mai stabil.
9) Concluzii: pe scurt, ce să implementați în prima săptămână
- Să convenim asupra obiectivelor revizuirii și “ce se consideră blocant”.
- Să introducem “pașaportul PR” (descriere + pași de verificare + riscuri).
- Să automatizăm stilul/lint/testele înainte de revizuire.
- Să menținem PR-urile mici și semnificative.
- Conectează asistentul AI ca filtru, dar nu ca arbitru final.
- Începe să măsori time-to-first-review și time-to-merge.