

De ce securitatea datelor — este fundamentul încrederii în produsul SaaS01
Pentru platformele SaaS, datele — sunt un activ cheie. Utilizatorii au încredere în serviciu nu doar cu fișierele sau setările lor, ci adesea:
- informații comerciale;
- date personale;
- procese interne;
- datele clienților și partenerilor.
În 2026, securitatea și stocarea datelor au încetat să mai fie «un subiect tehnic». Acesta este un factor de produs și de afaceri, care influențează direct:
- încrederea utilizatorilor;
- capacitatea de a lucra cu clienți corporativi;
- riscuri juridice;
- scalarea produsului.
O singură scurgere gravă sau un incident cu datele poate anula ani de dezvoltare a platformelor SaaS.
În acest articol vom analiza:
- ce aspecte de securitate sunt critice pentru SaaS;
- cum să abordăm stocarea datelor;
- unde se fac cele mai frecvente greșeli periculoase.
Securitatea în SaaS: mai largă decât protecția împotriva atacurilor02
Securitatea SaaS — este un sistem complex, care include:
- arhitectură;
- procese;
- acces;
- stocarea datelor;
- monitorizare;
- reacție la incidente.
A se limita doar la criptare sau firewall — este o iluzie periculoasă de protecție.
Un SaaS matur consideră securitatea ca un proces continuu, nu ca o configurare unică.
Controlul accesului și gestionarea rolurilor03
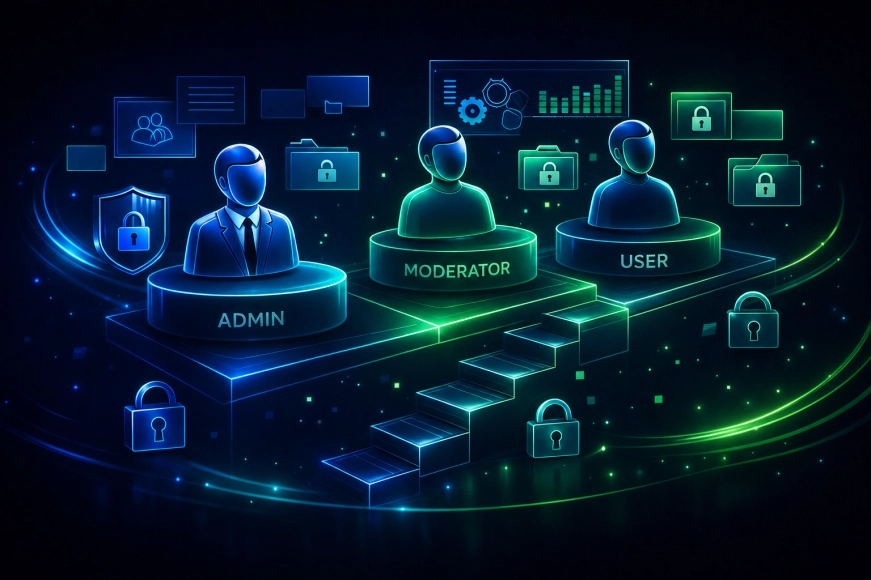
Unul dintre elementele cheie ale securității — gestionarea corectă a accesurilor.
Important:
- a delimita clar rolurile;
- a minimiza accesările implicite;
- a folosi principiul celor mai puține privilegii;
- a înregistra acțiunile utilizatorilor și administratorilor.
Erorile în accesări — una dintre cele mai frecvente cauze ale scurgerilor de date, în special în B2B SaaS.
Stocarea datelor: unde și cum04
Alegerea abordării pentru stocarea datelor influențează nu doar securitatea, ci și:
- performanța;
- scalabilitate;
- costul de proprietate;
- respectarea cerințelor legale.
Întrebări cheie:
- ce date sunt stocate;
- unde sunt plasate fizic;
- cum se asigură backup-ul;
- cum se realizează restaurarea.
Este important să înțelegem din timp ce date sunt critice și necesită un nivel ridicat de protecție.
Izolarea datelor clienților05
Pentru SaaS, în special în modelul multi-tenant, izolarea datelor — o cerință obligatorie.
Abordările principale:
- izolarea logică la nivel de date;
- izolarea la nivel de scheme;
- stocări dedicate pentru clienți individuali.
O eroare în izolarea datelor poate duce la cele mai grave consecințe — accesul unui client la datele altuia.
Tabelul 1. Abordări pentru izolarea datelor
|
Abordare |
Particularități |
|
Izolarea logică |
Eficientă, necesită control strict |
|
Izolarea schemelor |
Echilibrul între securitate și flexibilitate |
|
Depozite separate |
Securitate maximă, costuri mai mari |
Criptare și protecția datelor06
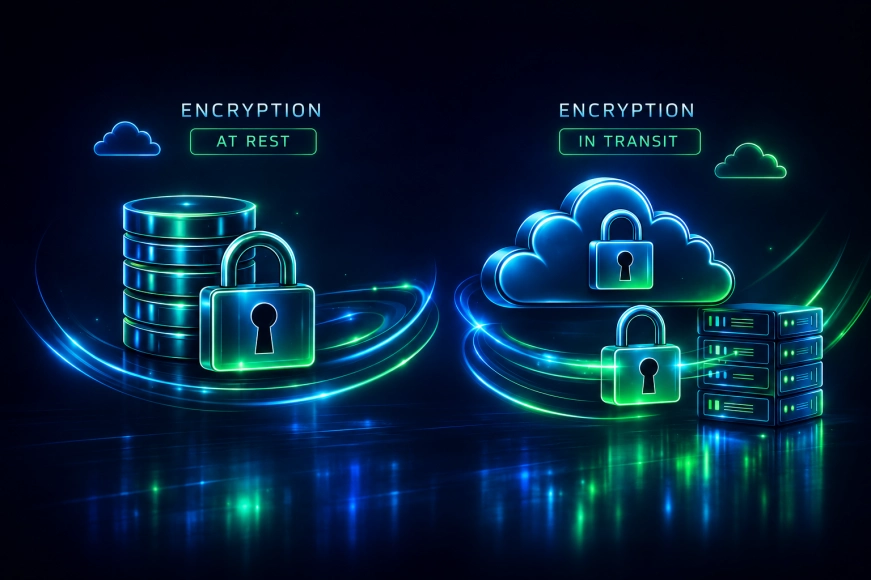
Criptarea — un nivel de bază, dar obligatoriu de securitate.
Important:
- criptarea datelor în timpul stocării;
- protejarea datelor în timpul transmiterii;
- gestionarea sigură a cheilor;
- revizuirea regulată a algoritmilor.
În acest sens, criptarea nu înlocuiește soluțiile arhitecturale și controlul accesului — este doar unul dintre nivelurile de protecție.
Backup și restaurare07
A stoca datele — nu este suficient. Trebuie să fii pregătit să le restaurezi.
Momente critice:
- regularitatea backup-urilor;
- stocarea copiilor în medii diferite;
- testarea restaurării;
- controlul timpului de restaurare (RTO/RPO).
Lipsa unui plan de restaurare verificat este adesea descoperită în cel mai nepotrivit moment.
Conformitatea cu cerințele și reglementările08
În 2026, SaaS funcționează din ce în ce mai mult în condiții:
- cerințe privind datele personale;
- standarde industriale;
- politicile corporative de securitate.
Este important să se țină cont de:
- localizarea datelor;
- regulile de stocare și ștergere;
- auditul și raportarea;
- transparența proceselor.
Chiar dacă SaaS nu lucrează direct cu date sensibile, clienții pot solicita conformitatea cu standardele.
Monitorizarea și reacția la incidente09
Securitatea nu este posibilă fără observabilitate.
SaaS matur:
- monitorizează accesurile și anomaliile;
- înregistrează acțiuni suspecte;
- are un plan de reacție la incidente;
- notifică clienții atunci când este necesar.
Este important nu doar să prevenim problemele, ci și să reacționăm rapid, dacă acestea apar.
Erori tipice în securitatea SaaS10
- Securitate «pentru mai târziu»
- Lipsa izolării datelor
- Drepturi de acces excesive
- Backup-uri neregulate
- Lipsa unui plan de reacție
Aceste erori sunt rareori observate de utilizatori până la primul incident serios.
Cum abordăm securitatea în SaaS11
Abordarea noastră se bazează pe principiul: securitatea — este parte a produsului, nu un modul separat.
Noi:
- proiectăm arhitectura având în vedere protecția datelor;
- stabilim modele de acces pe roluri;
- implementăm izolația și backup-ul;
- ținem cont de cerințele afacerii și ale clienților;
- revizuim regulat soluțiile pe măsură ce produsul crește.
Echipa RUSO consideră securitatea ca o condiție esențială a încrederii în platforma SaaS.
Concluzii12
Securitatea și stocarea datelor în SaaS în 2026 — este:
- o soluție strategică;
- fundamentul încrederii utilizatorilor;
- o condiție esențială pentru scalare.
Câștigă acele produse SaaS care:
- gândesc la securitate încă din prima zi;
- protejază datele la toate nivelurile;
- sunt pregătiți pentru creștere și cerințele pieței;
- percep securitatea ca pe o investiție, nu ca pe o cheltuială.