

Почему безопасность данных — фундамент доверия к SaaS-продукту01
Для SaaS-платформы данные — это ключевой актив. Пользователи доверяют сервису не только свои файлы или настройки, но часто:
- коммерческую информацию;
- персональные данные;
- внутренние процессы;
- данные клиентов и партнёров.
В 2026 году безопасность и хранение данных перестали быть «технической темой». Это продуктовый и бизнес-фактор, который напрямую влияет на:
- доверие пользователей;
- возможность работать с корпоративными клиентами;
- юридические риски;
- масштабирование продукта.
Одна серьёзная утечка или инцидент с данными может перечеркнуть годы развития SaaS-платформы.
В этой статье разберём:
- какие аспекты безопасности критичны для SaaS;
- как подходить к хранению данных;
- где чаще всего допускают опасные ошибки.
Безопасность в SaaS: шире, чем защита от взлома02
Безопасность SaaS — это комплексная система, включающая:
- архитектуру;
- процессы;
- доступы;
- хранение данных;
- мониторинг;
- реакцию на инциденты.
Ограничиваться только шифрованием или firewall — опасная иллюзия защиты.
Зрелый SaaS рассматривает безопасность как непрерывный процесс, а не как разовую настройку.
Контроль доступа и управление ролями03
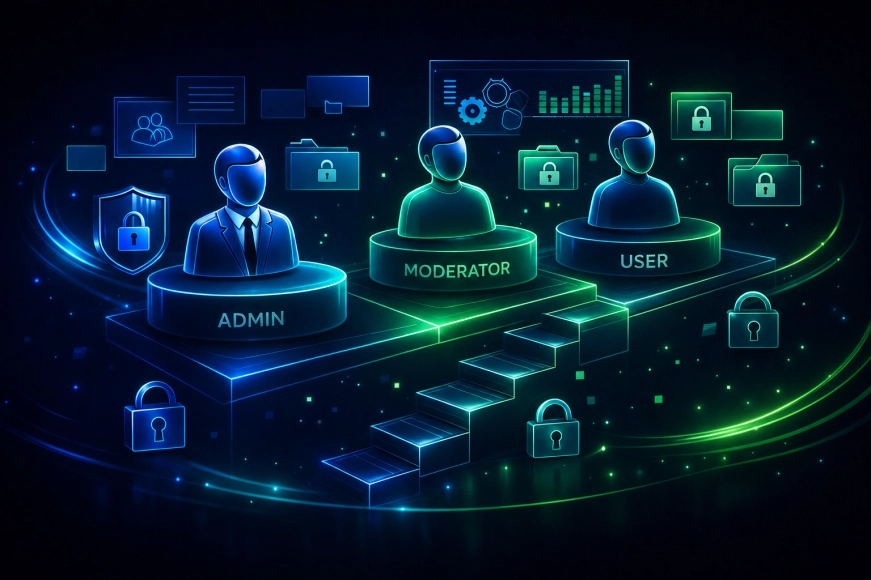
Один из ключевых элементов безопасности — корректное управление доступами.
Важно:
- чётко разграничивать роли;
- минимизировать доступы по умолчанию;
- использовать принцип least privilege;
- логировать действия пользователей и администраторов.
Ошибки в доступах — одна из самых частых причин утечек данных, особенно в B2B SaaS.
Хранение данных: где и как04
Выбор подхода к хранению данных влияет не только на безопасность, но и на:
- производительность;
- масштабируемость;
- стоимость владения;
- соблюдение требований законодательства.
Ключевые вопросы:
- какие данные хранятся;
- где они физически размещены;
- как обеспечивается резервное копирование;
- как происходит восстановление.
Важно заранее понимать, какие данные являются критичными и требуют повышенного уровня защиты.
Изоляция данных клиентов05
Для SaaS, особенно в модели multi-tenant, изоляция данных — обязательное требование.
Основные подходы:
- логическая изоляция на уровне данных;
- изоляция на уровне схем;
- выделенные хранилища для отдельных клиентов.
Ошибка в изоляции данных может привести к самым тяжёлым последствиям — доступу одного клиента к данным другого.
Таблица 1. Подходы к изоляции данных
|
Подход |
Особенности |
|
Логическая изоляция |
Экономично, требует строгого контроля |
|
Изоляция схем |
Баланс безопасности и гибкости |
|
Отдельные хранилища |
Максимальная безопасность, выше стоимость |
Шифрование и защита данных06
Шифрование — базовый, но обязательный уровень безопасности.
Важно:
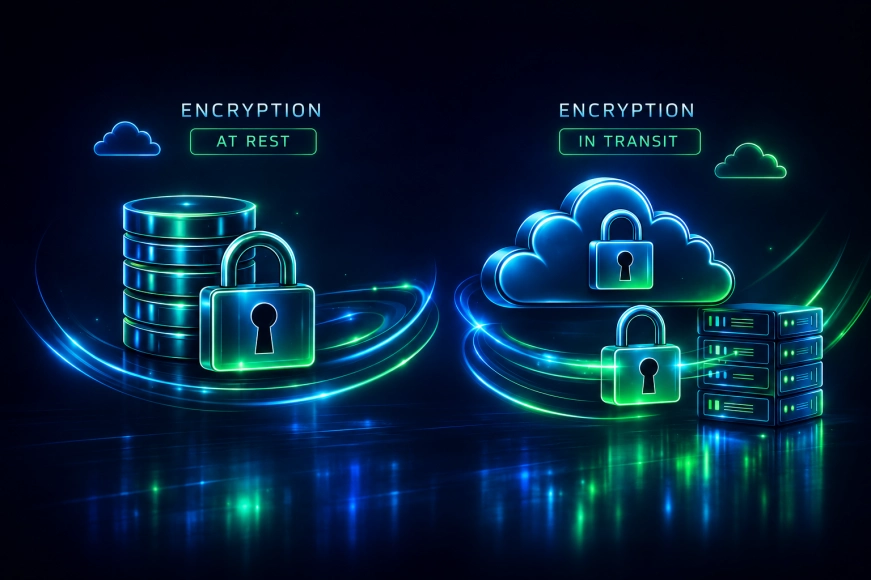
- шифровать данные при хранении;
- защищать данные при передаче;
- безопасно управлять ключами;
- регулярно пересматривать алгоритмы.
При этом шифрование не заменяет архитектурные решения и контроль доступов — оно лишь один из уровней защиты.
Резервное копирование и восстановление07
Хранить данные — недостаточно. Нужно быть готовым их восстановить.
Критичные моменты:
- регулярность бэкапов;
- хранение копий в разных средах;
- тестирование восстановления;
- контроль времени восстановления (RTO/RPO).
Отсутствие проверенного плана восстановления часто обнаруживается в самый неподходящий момент.
Соответствие требованиям и регуляциям08
В 2026 году SaaS всё чаще работает в условиях:
- требований к персональным данным;
- отраслевых стандартов;
- корпоративных политик безопасности.
Важно учитывать:
- локализацию данных;
- правила хранения и удаления;
- аудит и отчётность;
- прозрачность процессов.
Даже если SaaS не работает напрямую с чувствительными данными, клиенты могут требовать соответствия стандартам.
Мониторинг и реакция на инциденты09
Безопасность невозможна без наблюдаемости.
Зрелый SaaS:
- мониторит доступы и аномалии;
- фиксирует подозрительные действия;
- имеет план реагирования на инциденты;
- уведомляет клиентов при необходимости.
Важно не только предотвращать проблемы, но и уметь быстро реагировать, если они произошли.
Типичные ошибки в безопасности SaaS10
- Безопасность «на потом»
- Отсутствие изоляции данных
- Избыточные права доступа
- Нерегулярные бэкапы
- Отсутствие плана реагирования
Эти ошибки редко заметны пользователям до первого серьёзного инцидента.
Как мы подходим к безопасности в SaaS11
Наш подход основан на принципе: безопасность — это часть продукта, а не отдельный модуль.
Мы:
- проектируем архитектуру с учётом защиты данных;
- выстраиваем ролевые модели доступа;
- закладываем изоляцию и резервное копирование;
- учитываем требования бизнеса и клиентов;
- регулярно пересматриваем решения по мере роста продукта.
Команда RUSO рассматривает безопасность как обязательное условие доверия к SaaS-платформе.
Выводы12
Безопасность и хранение данных в SaaS в 2026 году — это:
- стратегическое решение;
- фундамент доверия пользователей;
- обязательное условие масштабирования.
Выигрывают те SaaS-продукты, которые:
- думают о безопасности с первого дня;
- защищают данные на всех уровнях;
- готовы к росту и требованиям рынка;
- воспринимают безопасность как инвестицию, а не как расход.